【2026年版】BitLockerとは?回復キーの確認方法と中小企業の管理体制|Windows 11でいつの間にか暗号化されている理由

会社のノートパソコンを電車に置き忘れた。あるいは車上荒らしで社用ノートPCを盗まれた。
このとき、中に入っていた顧客名簿や見積書がそのまま読み取られてしまうのか、それとも「暗号化されているので中身は読めません」と言えるのか。
その差を決めているのが、Windowsに最初から入っている BitLocker(ビットロッカー)というディスク暗号化の機能です。
そしてもうひとつ。「BIOSを更新したら、次の起動で見慣れない画面が出て48桁のキーを求められ、パソコンが立ち上がらなくなった」というご相談も、実は同じBitLockerが原因です。
Windows 11のバージョン24H2以降、対象になるパソコンが大きく広がったため、情報システムの担当者が何も設定していないのに社内のPCがいつの間にか暗号化されている、という状態がふつうになりました。
この記事では、中小企業(従業員30〜300名くらい)の経営者・情報システム担当者に向けて、BitLockerとは何か、回復キーはどこを探せばよいか、
そして会社として何をどこまで管理しておけばよいかを、Microsoftの公式ドキュメントと個人情報保護委員会のガイドラインをもとに整理します。
追加費用ゼロでできる範囲から順に説明します。
BitLockerとは?何を守ってくれる機能なのか
BitLockerは、パソコンの中のドライブ(SSDやハードディスク)を丸ごと暗号化するWindowsの標準機能です。Microsoftの公式ドキュメントでは、その目的をこう説明しています。
「BitLocker は、ボリューム全体を暗号化し、紛失、盗難、または不適切に廃棄されたデバイスによるデータの盗難や漏洩の脅威に対処する Windows セキュリティ機能です。」
(Microsoft Learn「BitLocker の概要」)
ポイントは、目的が「紛失・盗難・廃棄」の3つに絞られていることです。BitLockerはインターネット越しの攻撃を防ぐ機能ではありません。
あくまで、物理的にパソコンやSSDが他人の手に渡ったときに中身を読ませないための鍵です。
BitLockerで守れること・守れないこと
| 場面 | BitLockerで守れるか | 補足 |
|---|---|---|
| ノートPCを電車に置き忘れた | ◎ 守れる | 電源を切った状態なら中身は読めません |
| 社用PCを盗まれてSSDを抜き出された | ◎ 守れる | 別のPCに繋いでも回復キーがないと読めません |
| PCを廃棄・リース返却した | ◎ 守れる | 消し忘れのデータが残っても読めません |
| ウイルス・ランサムウェアに感染した | × 守れない | 本人がログイン中は中身が読める状態です |
| フィッシングでIDとパスワードを盗まれた | × 守れない | 多要素認証などID側の対策が必要です |
| 社員が意図的にファイルを持ち出した | × 守れない | 本人は正規にログインできるため防げません |
| USBメモリにコピーして持ち出された | △ 別設定が必要 | USB側の暗号化や書き込み禁止は別に設定します |
つまりBitLockerは「持ち去られたときの最後の砦」です。
ウイルス対策ソフトやID管理の代わりにはなりませんが、逆にウイルス対策ソフトだけではPCそのものを持ち去られたときに何も守れません。役割が違うので、両方が必要になります。
⚠️「BitLocker」と「デバイスの暗号化」は別物です
ここが最初のつまずきどころです。Windowsには名前の違う2つの暗号化のしくみがあり、混同すると「うちはHomeエディションだから暗号化されていないはず」という誤解につながります。
公式ドキュメントによれば、デバイスの暗号化はすべてのWindowsバージョンで使用できます。
| 項目 | BitLocker(手動で有効にする) | デバイスの暗号化(自動) |
|---|---|---|
| 対応エディション | Pro / Enterprise / Pro Education・SE / Education | すべてのWindowsバージョン |
| 有効になり方 | 管理者が自分で有効にする | 条件を満たすと自動で有効になる |
| 暗号化の範囲 | 選んだドライブ(USBメモリも可) | OSドライブと固定ドライブのみ |
| 細かい設定 | 暗号化方式・PIN・回復方法を選べる | 選べない(既定はXTS-AES 128ビット) |
| 会社での位置づけ | 情シスが意図して展開するもの | 何もしなくても入っているもの |
中身の技術は同じBitLockerなので、「デバイスの暗号化」で暗号化された端末でも、起動できなくなれば同じ48桁の回復キーを求められます。
Homeエディションのパソコンを業務で使っている会社も無関係ではありません。
なぜ今この話が増えているのか?Windows 11 24H2で対象PCが広がった
2024年後半に配信されたWindows 11のバージョン24H2から、自動でドライブが暗号化される条件が緩和されました。Microsoftの公式ドキュメントには次のように書かれています。
「Windows 11 バージョン 24H2 以降では、DMA と HSTI/モダン スタンバイの前提条件は削除されます。その結果、自動および手動のデバイス暗号化の対象となるデバイスが増えています。」
(Microsoft Learn「BitLocker の概要」)
24H2で何が変わったか
| 条件 | 24H2より前 | 24H2以降 |
|---|---|---|
| TPM(1.2または2.0)を搭載 | 必要 | 必要 |
| UEFIセキュアブートが有効 | 必要 | 必要 |
| モダンスタンバイまたはHSTI準拠 | 必要 | 不要になった |
| 許可されていないDMAインターフェイスがない | 必要 | 不要になった |
いままでは「対応していないPCが多いから、うちは関係ない」で済んでいたのが、24H2以降は法人向けノートPCの大半が対象になりました。
新しく買ったPCをセットアップしたら意識しないうちに暗号化がかかっている、というのが2026年の標準的な状態です。
なお、この自動暗号化をパソコンメーカー以外が勝手に無効化することは、公式に「Windows 11のライセンス要件に違反しており、Windows 11の『既定で安全』の原則に反しているため、禁止されています」と書かれています。
「面倒だから全社でオフにする」という選択は取りにくくなっていると考えてください。
「いつの間にか暗号化されている」の正体はクリアキー状態
Windowsの初期セットアップ(Out-Of-Box Experience)が終わった直後、パソコンはすぐに暗号化を始めますが、この時点ではまだ「クリアキー」という一時的な状態です。
公式ドキュメントによると、これは標準的なBitLockerの一時停止状態に相当し、エクスプローラーにはドライブに警告アイコンが付いた状態で表示されます。
この警告アイコンが消えるのは、回復キーがきちんとバックアップされ、TPMプロテクターが作られたあとです。
逆に言えば、警告アイコンが付いたままのPCは「暗号化の処理は動いているが、まだ本当には守られていない」状態ということになります。
⚠️ローカルアカウントだと、暗号化されていても保護されません
これは公式ドキュメントにはっきり書かれているのに、中小企業向けの解説記事ではほとんど触れられていない、いちばん重要な落とし穴です。
「デバイスがローカル アカウントのみを使用している場合、データは暗号化されていても保護されません。」
(Microsoft Learn「BitLocker の概要」)
パソコンメーカー向けのドキュメントには、さらに具体的に書かれています。
自動デバイス暗号化は初期セットアップ中に始まりますが、保護が有効になるのは利用者がMicrosoftアカウントまたはAzure Active Directoryアカウントでサインインしたあとだけで、それまでは保護が中断されデータは保護されない。
そしてローカルアカウントでは自動デバイス暗号化は有効にならず、その場合はコントロールパネルから手動で有効にすることになります。
まず15分でできる3つの確認(すべて0円)
製品を検討する前に、いま自社のPCがどうなっているかを確認してください。管理者権限のあるPC1台で15分あれば終わります。
| 確認すること | やり方 | 所要時間 |
|---|---|---|
| このPCは暗号化に対応しているか | 「システム情報」を管理者として実行し、システムの概要の「デバイスの暗号化のサポート」を見る | 5分 |
| いま暗号化されているか | 設定の「デバイスの暗号化」またはコントロールパネルの「BitLocker ドライブ暗号化」を開く | 5分 |
| 回復キーがどこに保管されているか | 後述の4つの保管先を順に確認する | 5分 |
① システム情報で「デバイスの暗号化のサポート」を見る
スタートをクリックして「システム情報」と入力し、システム情報アプリを右クリックして「管理者として開く」を選びます。一部のPCでは暗号化設定を表示するために管理者権限が必要です。
開いたら「システムの概要」の中の「デバイスの暗号化のサポート」という行を探してください。
暗号化されている場合はその状態が表示され、暗号化されていない場合は、なぜ無効になっているのかの理由が表示されます。
たとえば「許可されていないDMA対応バス/デバイスが検出されました」という表示が出ることがありますが、このメッセージのもとになっているレジストリの設定はWindows 11 24H2以降では無視されるため、24H2に上げた時点で状況が変わる可能性があります。
② コマンドで一覧を確認する
管理者としてコマンドプロンプトを開き、manage-bde -status と入力すると、そのPCの全ドライブについて暗号化の状態・暗号化の割合・暗号化方式・保護の状態がまとめて表示されます。
画面を見て回るより早いので、確認する台数が多い場合はこちらが便利です。
③ ⚠️「暗号化されていた」場合、いちばん先にやるのは回復キーの確認
暗号化されていることが分かったら、暗号化を解除するかどうかを考える前に、回復キーの居場所を確認してください。
回復キーがないまま何かの拍子に回復モードに入ると、そのPCの中のデータは事実上取り出せなくなります。
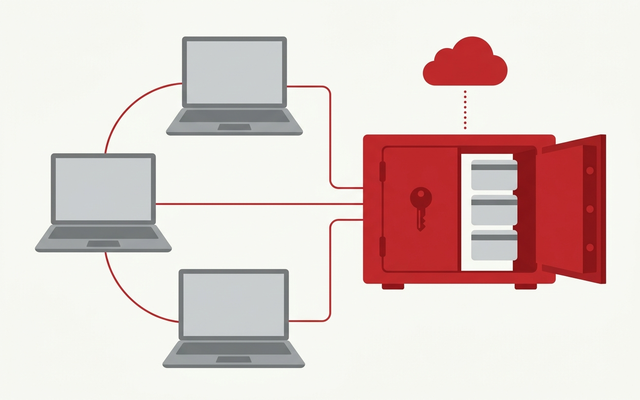
回復キーはどこにある?4つの探し場所
回復キーは48桁の数字です。公式ドキュメントでは「回復パスワード」と呼ばれ、作られたPCごとに固有で、保管場所は設定によって変わります。次の4か所を上から順に確認してください。
| 保管先 | 確認方法 | 会社での使いやすさ |
|---|---|---|
| Microsoft Entra ID(Microsoft 365のアカウント) | Microsoft Entra管理センターまたはIntune管理センターで該当端末を開く | ◎ 情シスが全台まとめて見られる |
| Active Directory(社内のADサーバー) | 「Active Directory ユーザーとコンピューター」で該当PCのプロパティを開く | ◎ ADがある会社なら確実 |
| 個人のMicrosoftアカウント | 別の端末からMicrosoftアカウントにサインインして回復キーの一覧ページを開く | △ 本人のアカウント任せになる |
| テキストファイル・印刷・USBメモリ | 有効化したときに本人が保存した場所を探す | × 退職・異動で行方不明になりやすい |
Microsoftの推奨は明快です。
Microsoft Entraに参加しているPCは回復キーをMicrosoft Entra IDに、Active Directoryに参加しているPCはAD DSに保管する。
この2つが公式に推奨されているバックアップ方法です。
個人のMicrosoftアカウントに保管する方法は、ドメインにもEntraにも参加していないPCに対する推奨の既定値、という位置づけになっています。
回復キーIDの読み方
起動できなくなった画面には、48桁のキーそのものではなく「キーID」の先頭の数文字が表示されます。
1台のPCに複数の回復キーが登録されていることがあるため、このIDと保管先に並んでいるIDを見比べて、どのキーを入力すればよいかを特定します。
IDが一致しないキーを入れても解除できないので、慌てずにまずIDを照合してください。
「回復キー」と呼ばれているものは実は4種類ある
解説記事によって「回復キー」「回復パスワード」「暗号化キー」と呼び方が違うため混乱しやすいのですが、公式ドキュメントでは回復の手段が4つに整理されています。
中小企業で使うのは上の2つだけですが、他社の記事と用語が食い違ったときの照合表として使ってください。
| 名称 | 実体 | 中小企業での位置づけ |
|---|---|---|
| 回復パスワード | 48桁の数字。テキスト保存・印刷・Entra ID・ADに保管できる | ◎ ふだん「回復キー」と呼ばれているのはこれ |
| 回復キー | リムーバブルメディアに保存する暗号化キーのファイル(拡張子.bek) | △ USB起動キー運用のときだけ登場する |
| キーパッケージ | 壊れたドライブの一部を復号するために使う復旧用データ | × 自動生成されず、Entra IDには保管できない |
| データ復旧エージェント(DRA) | ADのセキュリティプリンシパルに紐づく証明書。マスターキーとして機能する | △ ADがある会社の上級運用 |
DRAだけは補足しておきます。
公式ドキュメントでは、DRAを使う利点はBitLockerのマスターキーとして機能することで、個々のボリュームごとのパスワードやキーを探さなくてもポリシーで保護されたボリュームを回復できると説明されています。
ただしOSドライブを回復するときは、そのドライブをデータドライブとして別のPCにマウントする必要があります。
社内にActive Directoryがあり、台数が多い会社では検討する価値があります。
起動できずBitLockerの回復画面が出たときの操作手順
| 順番 | やること | つまずきやすい点 |
|---|---|---|
| 1 | 画面に出ているキーIDの先頭の数文字を書き取る | 48桁を探す前にIDを見る |
| 2 | 別のPCやスマホで保管先を開き、IDが一致する回復キーを取得する | 会社PCならまず情シスに連絡する |
| 3 | 48桁の数字を入力する(ハイフンは不要) | テンキーが効かない機種もある |
| 4 | 起動できたら、なぜ回復モードに入ったのか原因を特定する | 原因を放置すると次の再起動でまた出る |
| 5 | ハードやファームウェアの変更が原因なら、保護を一時停止してから作業をやり直す | 後述の一時停止の手順を使う |
なお、Windows回復環境(Windows RE)の回復画面には、ナレーターやスクリーンキーボードといったアクセシビリティのツールが用意されています。
ナレーターはWINキー+CTRL+Enterで起動できます。ただし、Windowsブートマネージャーが回復キーを要求している画面ではこれらのツールが使えない場合があります。
公式ドキュメントは、回復モードに入った原因を特定することを推奨しています。
原因が分からないまま48桁を入力して起動させるだけだと、同じことが毎月起きて、そのたびに情報システム担当者が呼ばれることになります。原因の切り分けまでを1つの手順として持っておいてください。
⚠️見つからないときに「再発行」する手段はありません
なぜ突然「回復キーを入力してください」と出るのか?
ふだん普通に使えていたPCが、ある朝いきなり回復キーを要求してくることがあります。これは故障ではなく、BitLockerが「起動時の構成が前回と変わった」と判断したときの正常な動作です。
公式ドキュメントに挙げられている代表的なきっかけのうち、中小企業で実際に起きやすいものを整理しました。
| きっかけ | よくある状況 | 回避できるか |
|---|---|---|
| BIOS・UEFIファームウェアのアップグレード | メーカー配布の更新プログラムを当てた | ○ 事前に一時停止すれば回避可 |
| マザーボードやTPMの交換 | 修理・部品交換に出した | ○ 事前に一時停止すれば回避可 |
| TPMのオフ・無効化・クリア | BIOS設定を触った、初期化した | ○ 事前に一時停止すれば回避可 |
| ブート順序の変更、CD・DVDがHDDより前 | USBメモリやDVDを挿したまま起動した | ○ 挿したままにしない |
| ISOやDVDからのWindowsアップグレード | 手作業でOSを入れ替えた | ○ 事前に一時停止すれば回避可 |
| ドライブを別のPCに移した | SSDを新しいPCに載せ替えた | × 回復キーが必須 |
| ノートPCのドッキング・ドッキング解除 | ドッキングステーションの構成が変わった | △ 構成を固定する |
| PINの入力を何度も間違えた | PINを設定している運用 | ○ PIN運用の是非を見直す |
⚠️BIOS更新やSSD交換の前にやること=BitLockerを「一時停止」する
これは競合の解説記事にほとんど載っていないのに、情報システム担当者がいちばん助かる実務ノウハウです。
公式ドキュメントには、既知のハードウェアやファームウェアのアップグレードなど計画されたシナリオでは、BitLocker保護を一時的に中断することで回復の発生を防げると書かれています。
一時停止しても、ドライブは完全に暗号化されたままです。作業が終わったら保護を再開するだけで、一時停止と再開の操作では回復キーの入力を求められず、暗号化キーも再シールされます。
しかも中断した場合、再起動回数を指定していなければ、PCの再起動時にBitLockerは自動的に保護を再開します。
実際のご相談でも、「メーカーの指示どおりBIOSを更新したら起動しなくなり、回復キーも分からず、結局PCを初期化してデータを失った」というケースがいちばん多いパターンです。
この3行を作業手順に入れておくだけで防げます。
有効化と無効化はどうやる?対応エディションとライセンス
BitLockerを自分で有効にする場合の手順と、逆に解除する場合の手順を整理します。どちらも管理者権限が必要です。
| 操作 | 手順 | 注意点 |
|---|---|---|
| 有効にする | コントロールパネル →「BitLocker ドライブ暗号化」→ 対象ドライブの「BitLockerを有効にする」 | 回復キーの保存先を必ず選ぶ画面が出ます |
| 回復キーを保存する | 有効化ウィザードで「Microsoftアカウントに保存」「ファイルに保存」「印刷する」から選ぶ | 会社PCなら後述の一元管理が本筋です |
| 状態を確認する | 同じ画面、または manage-bde -status | 暗号化の進捗も見られます |
| 一時停止する | 同じ画面の「保護の中断」 | 作業後は必ず再開します |
| 無効にする(解除) | 同じ画面の「BitLockerを無効にする」 | 容量が大きいと復号に時間がかかります |
エディションとライセンスの要件
ここは見積りが狂いやすいところなので、公式の表をそのまま整理します。BitLockerを「有効にする」ことと、会社として「集中管理する」ことは、ライセンス上まったく別の扱いになっています。
| ライセンス | BitLockerを有効にする権利 | BitLockerを管理する権利 |
|---|---|---|
| Windows Pro / Pro Education / SE | あり | なし |
| Windows Enterprise E3 | あり | あり |
| Windows Enterprise E5 | あり | あり |
| Windows Education A3 / A5 | あり | あり |
| Windows Home | 対象外(デバイスの暗号化のみ) | 対象外 |
会社の端末をどう管理する?3つの方法
BitLockerの構成方法は、公式には3つに整理されています。中小企業でどれを選ぶかは、社内にADサーバーがあるか、Microsoft 365を使っているかでほぼ決まります。
| 方法 | 向いている会社 | できること | 手間 |
|---|---|---|---|
| 手動(1台ずつ設定) | 10台以下、情シスが1台ずつ触れる規模 | 有効化と回復キーの保存 | 台数に比例して増える |
| グループポリシー(GPO) | 社内にActive Directoryがある会社 | 設定の統一と回復キーのAD保管 | 初期構築に知識が必要 |
| Microsoft Intune(MDM) | Microsoft 365 Business Premium以上を契約している会社 | 設定の統一・回復キーのEntra保管・暗号化状態の一覧 | 最初に作れば以後は自動 |
なお、Windows Serverでは構成サービスプロバイダー(CSP)やConfiguration Managerを使ったBitLockerの構成はサポートされていないため、サーバーはグループポリシーで設定します。
Intuneの暗号化レポートで、全台の状態と回復キーを1画面で見る
Microsoft 365 Business Premium・E3・E5 のいずれかを契約している会社は、すでにMicrosoft Intuneを持っています。
Intuneには組み込みの暗号化レポートが用意されていて、管理対象デバイス全体の暗号化状態を確認でき、IntuneでBitLockerを使って暗号化した端末については回復キーの表示と管理もできます。
つまり「回復キーを社員に保管させる」という運用そのものをやめられます。情報システム担当者が1〜2名の会社では、これがいちばん効きます。
| Intuneでできること | 中小企業での使いどころ |
|---|---|
| 暗号化レポートで全台の状態を一覧 | 暗号化されていない端末を月1回洗い出す |
| 回復キーの表示 | 本人が保管していなくても情シスが取り出せる |
| ディスク暗号化ポリシーの配布 | 暗号化方式や回復方法を全社でそろえる |
| 回復パスワードのローテーション | 使った回復キーを自動で作り直す |
| コンプライアンスポリシー+条件付きアクセス | 暗号化されていない端末から社内データへの接続を止める |
最後の行は少し踏み込んだ使い方です。
Intuneのコンプライアンスポリシーで暗号化状態を条件にし、条件付きアクセスと組み合わせると、BitLockerの状態に応じてExchange OnlineやSharePoint Onlineへのアクセスを許可または禁止できます。
ただし、いきなり全社に適用すると業務が止まるので、必ずレポート専用モードで様子を見てから本適用してください。
Intuneで回復キーを扱うには権限の設定も必要です。
公式には、リモートタスクの「BitLockerKeysの回転」の権限を含むロールが必要で、組み込みロールの「ヘルプデスク オペレーター」または「エンドポイント セキュリティ管理者」を割り当てる方法が案内されています。
情シス担当者に全体管理者を渡すのではなく、この2つのどちらかを渡すのが安全です。
Microsoft 365(企業向けオフィス・クラウドツール)を見る ➡
社員に触らせずに暗号化する「サイレント暗号化」の前提条件
Intuneには、利用者の操作や管理者権限を必要とせず自動で暗号化する「サイレントBitLocker暗号化」という方式があります。
全端末を確実に暗号化したい会社に向いていますが、前提条件が細かいので、満たしているかを先に確認してください。
| 前提条件 | 具体的にどういうことか |
|---|---|
| OS | Windows 11、またはWindows 10 1803以降(標準ユーザー運用は1809以降) |
| 参加状態 | Microsoft Entra参加、またはMicrosoft Entraハイブリッド参加 |
| TPM | TPM 1.2以降 |
| BIOSモード | ネイティブUEFI(レガシ・CSMは不可) |
| セキュアブート | 有効 |
| Windows回復環境(WinRE) | 構成済みで使用可能 |
なお、サイレントで有効にした場合の暗号化の種類はハードウェアの機能に依存し、カスタマイズできません。
モダンスタンバイ対応機では使用済み領域のみの暗号化、それ以外ではディスク全体の暗号化が自動的に選ばれます。
⚠️他社の暗号化ソフトを使っている会社は先に棚卸しする
公式ドキュメントは、サイレントBitLockerポリシーを展開する前に環境の詳細な評価を行うよう求めています。
具体的には、McAfee・Symantec・Check Pointなどサードパーティの暗号化を使っている端末を洗い出し、BitLockerの展開前に既存の暗号化を安全に削除する手順を作り、
代表的な端末でパイロットテストを行い、競合が起きた場合のロールバック手順を準備しておく、という流れです。
古くからセキュリティ製品を入れている会社では、この棚卸しがいちばん時間のかかる工程になります。IT資産管理ツールで各端末に入っているソフトの一覧を見ると早く終わります。
Microsoft 365を使っていない会社や、暗号化の状態だけでなくPCの操作ログや資産台帳もまとめて見たい会社では、国産のIT資産管理ツールを選ぶほうが早いことがあります。
当社が取り扱っているLANSCOPEのクラウド版は、BitLockerの状態管理と操作ログの取得を同じ画面で扱えます。
LANSCOPE エンドポイントマネージャー クラウド版を見る ➡
IT資産管理ツールの比較と費用相場(c-compe.com) ➡
ポリシーはあとから変えても、すでに暗号化された端末には効きません
これも見落としやすい仕様です。
公式ドキュメントには、BitLockerのポリシー設定のほとんどはドライブに対してBitLockerが最初にオンになったときに適用され、設定を変更しても暗号化はやり直されないと書かれています。
したがって、暗号化方式をXTS-AES 256ビットにそろえたいなら、端末が自動で暗号化を始める前にポリシーを配る必要があります。
すでに暗号化済みの端末で方式を変えたい場合は、いったん解除して暗号化し直すことになるので、新しいPCを配る段階で決めておくのが正解です。
暗号強度の選び方は公式の推奨があります。すべてのドライブでXTS-AESを使い、性能の高いストレージとCPUなら256ビット、性能が低い場合は128ビットを選ぶ。
設定しない場合は既定のXTS-AES 128ビットになります。中小企業の一般的な業務用PCであれば、既定のままで問題になることはほとんどありません。
費用はいくらかかるのか?30名の会社で試算する
BitLocker自体は無料です。かかるのは「集中管理をどうするか」の部分だけです。
| やり方 | 1人あたり月額(税別) | 30名の年額 | できること |
|---|---|---|---|
| Windows 11 Proのまま手動で有効化 | 0円 | 0円 | 暗号化はできる。回復キーは各自またはExcel台帳で管理 |
| Microsoft 365 Business Basicを契約中 | 1,049円 | 約377,640円 | Entraに参加させれば回復キーは自動保管。ポリシー配布は不可 |
| Microsoft 365 Business Standardを契約中 | 2,098円 | 約755,280円 | 同上。Intuneは含まれない |
| Microsoft 365 Business Premiumへ変更 | 3,298円 | 約1,187,280円 | Intuneで暗号化レポート・回復キー管理・ポリシー配布まで可能 |
価格は2026年9月時点の公式表示(税別・年間サブスクリプションの月額換算)です。改定される可能性があるので、契約前に必ず最新の価格を確認してください。
Standardとの差額は1人あたり月1,200円で、Intuneのほかに Defender for Business や Microsoft Entra ID P1 も付いてきます。
⚠️紛失・盗難のときに本当に効くのは「報告義務」の話
ここが、この記事でいちばんお伝えしたい部分です。BitLockerの価値は「中身を読まれない」ことだけではありません。
事故が起きたあとの会社の手間と信用の失い方が、暗号化しているかどうかで大きく変わります。
個人情報保護委員会のガイドラインに書かれている例外
個人情報保護法では、一定の漏えい等が起きた場合、個人情報保護委員会への報告と本人への通知が義務づけられています。
報告の対象になるのは、要配慮個人情報が含まれる場合、不正に利用されることで財産的被害が生じるおそれがある場合、不正の目的をもって行われたおそれがある行為による場合、本人の数が1,000人を超える場合の4つです。
そして、そのガイドライン(通則編)には次の一文があります。
「なお、漏えい等が発生し、又は発生したおそれがある個人データ又は個人情報について、高度な暗号化等の秘匿化がされている場合等、『高度な暗号化その他の個人の権利利益を保護するために必要な措置』が講じられている場合については、報告を要しない。」
(個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-5-3-1)
つまり、暗号化された状態のノートPCを紛失したのであれば、報告を要しないと判断できる余地があるということです。逆に暗号化していなければ、次の期限に追われることになります。
| 対応 | 期限 | 報告する内容 |
|---|---|---|
| 速報 | 事態を知った時点から概ね3〜5日以内 | 概要・データの項目・本人の数・原因・二次被害・本人への対応・公表状況・再発防止策など、把握している範囲 |
| 確報 | 知った日から30日以内(不正の目的による行為の場合は60日以内) | 上記9項目のすべて |
| 本人への通知 | 事態の状況に応じて速やかに | 本人が権利利益を保護するために必要な範囲 |
30名規模の会社で、社員が置き忘れた1台のノートPCのために、社長と総務が2週間これに追われる。しかもそのあいだ、取引先には自社から説明しなければなりません。
暗号化はこの負担そのものを消せる可能性がある措置です。
サイバー攻撃を受けたら報告義務はある?速報・確報の実務(c-compe.com) ➡
安全管理措置としての位置づけ
同じガイドラインの別添「講ずべき安全管理措置の内容」には、物理的安全管理措置の事例として、個人データを取り扱う機器・電子媒体・書類等の盗難や紛失を防ぐ措置を講じるとともに、
事業所内の移動を含めそれらを持ち運ぶ場合は容易に個人データが判明しないよう措置を実施することが挙げられています。
この記述は、従業員100人以下の中小規模事業者向けの例示にも同じ内容で載っています。
ノートPCを社外に持ち出す会社にとって、BitLockerはこの「容易に個人データが判明しないよう措置」をいちばん安く実装する手段です。
追加費用ゼロで、公的なガイドラインの例示に対応できます。取引先からセキュリティ対策の証明を求められる場面でも、説明できる材料になります。
紛失・盗難が起きたときの手順
| 順番 | やること | 気をつけること |
|---|---|---|
| 1 | その端末のアカウントをサインインブロックし、セッションを失効させる | パスワード変更だけではログイン済みのままです |
| 2 | IntuneやMDMからリモートロック・リモートワイプをかける | 電源が入り通信できる状態でないと届きません |
| 3 | その端末が暗号化されていたかを管理画面で確認する | 暗号化レポートがあれば数分で確認できます |
| 4 | 何のデータが入っていた可能性があるかを洗い出す | デスクトップ直下の保存が多いほど手間が増えます |
| 5 | 警察へ届け出て、必要なら報告・通知の判断を専門家に相談する | 「暗号化していた」記録が判断材料になります |
2番目のリモート操作は、その端末の電源が入っていてインターネットにつながっていなければ届きません。だからこそ、電源が切られていても効くBitLockerが土台になります。
順番としては、暗号化を先に整えてからリモートワイプを整えるのが正しい並びです。
PCの廃棄・リース返却のときはどうする?
BitLockerは廃棄時にも効きます。
公式ドキュメントも、BitLockerで保護されたデバイスの使用停止やリサイクル時にデータにアクセスできなくすることで、不正なデータアクセスを軽減するのに役立つと説明しています。
| 場面 | BitLockerだけで足りるか | 推奨する扱い |
|---|---|---|
| 社内で予備機として保管する | 足りる | そのまま保管し、必要なら回復キーで開く |
| リース返却する | ほぼ足りる | 回復キーを渡さないことを社内ルールにする |
| 外部業者に廃棄を委託する | 足りない | 消去証明書が出る方法を選ぶ |
| SSDだけ抜いて自社で保管する | 足りる | 回復キーの保管も同時に見直す |
| 社員に払い下げる | 足りない | 初期化ではなくデータ消去を行う |
暗号化されていれば「初期化を忘れたまま返却してしまった」という事故の影響は大きく下がります。
ただし、業者に委託する場合や社員に払い下げる場合は、暗号化だけを根拠にせず、消去の方法と証跡をそろえてください。廃棄側の実務は連携サイトで詳しく整理しています。
PC・スマホの廃棄/リース返却時のデータ消去(c-compe.com) ➡
あわせて、PCを入れ替えるタイミングは回復キーの管理体制を見直す最良のタイミングです。
新しいPCをセットアップするときに、最初からMicrosoft Entraに参加させ、回復キーが会社側に自動保管される形にしておけば、次の5年は同じ悩みが起きません。
TPMがないPCや、PINを設定したい場合はどうなる?
BitLockerはTPM(トラステッド プラットフォーム モジュール)というチップと組み合わせたときに最大限の保護になります。
TPMは、システムがオフラインのときにデバイスが改ざんされていないことを確認する役割を持っています。
| 構成 | 起動時に必要なもの | 評価 |
|---|---|---|
| TPMのみ | 何も入力しない(自動で解除) | ○ 中小企業の標準。利用者の手間がない |
| TPM+PIN | 起動時にPINを入力 | △ 保護は強いが、PIN忘れで回復モードに入る |
| TPM+スタートアップキー | USBメモリを挿す | △ USBをなくすと起動できない |
| TPMなし+スタートアップキー | USBメモリを挿す | △ 起動前の整合性検証がない |
| TPMなし+パスワード | パスワードを入力 | × 公式に非推奨。既定で無効 |
TPMを装備していないPCでは、BitLockerを有効にするときにリムーバブルドライブにスタートアップキーを保存する必要があります。
パスワードを使う方法は、パスワードのロックアウトの仕組みがないため総当たり攻撃の対象になるとして公式に推奨されておらず、既定では無効になっています。
なお、TPM 2.0はBIOSのレガシモードや互換性サポートモジュール(CSM)モードではサポートされていません。
TPM 2.0搭載機ではBIOSモードをネイティブUEFIのみに設定し、レガシとCSMを無効にする必要があります。古いPCを流用する場合は、この設定を先に確認してください。
当社の推奨は「TPMのみ」です。中小企業でPIN運用を始めると、PIN忘れによる回復モードの発生が情報システム担当者の作業を増やし、結果として運用が続きません。
PINを使うのは、特別に機密性が高い端末に限定するのが現実的です。
USBメモリの回復キーは自動で集められません
公式ドキュメントには、リムーバブルストレージデバイスの回復キーをMicrosoft Entra IDやAD DSに格納する自動的な方法はない、と明記されています。
PowerShellやmanage-bdeコマンドを使えば手動で退避できますが、自動では集まりません。
USBメモリを暗号化する運用(BitLocker To Go)を始めるなら、この点を踏まえて「誰がどのUSBを暗号化したか」の台帳を別に持つか、そもそもUSBメモリを使わずクラウドの共有リンクで渡す運用に切り替えるかを決めておいてください。
BitLockerで守れないこと(過信しないための整理)
| リスク | BitLockerの効果 | 必要な対策 |
|---|---|---|
| ウイルス・ランサムウェア | なし | Defender for Business などのウイルス対策・EDR |
| フィッシングでID・パスワードを盗まれる | なし | 多要素認証・パスキー |
| 社員による意図的な持ち出し | なし | 操作ログ・DLP・秘密度ラベル |
| ログイン中に画面を覗かれる・PCを操作される | なし | 画面ロックの自動化・のぞき見防止 |
| USBメモリへのコピー | OSドライブでは効かない | リムーバブルドライブ側の設定・持ち出し制限 |
| クラウド上のデータの漏えい | なし | 共有権限の見直し・監査ログ |
| ディスク故障によるデータ消失 | なし(むしろ復旧が難しくなる) | バックアップ |
最後の行は特に重要です。暗号化されたドライブが物理的に故障すると、暗号化されていない場合よりデータ復旧の難易度が上がります。
BitLockerを入れることは、バックアップの重要性を下げるどころか上げる方向に働きます。暗号化とバックアップは必ずセットで考えてください。
クラウドバックアップ powered by Acronis を見る ➡
情報システム担当者が実際につまずく8つのこと
| 落とし穴 | 何が起きるか | 対策 |
|---|---|---|
| 回復キーの保管場所を誰も知らない | 起動しなくなった時点でデータを諦めることになる | Microsoft Entra IDまたはADへの自動保管に切り替える |
| ローカルアカウント運用のまま | 暗号化されているのに保護が有効になっていない | 手動でBitLockerを有効にするか、Entra参加に変える |
| BIOS更新の前に一時停止していない | 更新後の起動で回復キーを求められる | 作業手順書に中断と再開の2行を入れる |
| エクスプローラーの警告アイコンを誰も見ていない | 回復キーがバックアップされていない端末が残る | 月1回、暗号化レポートで状態を確認する |
| ポリシーをあとから配ればいいと思っている | すでに暗号化済みの端末には反映されない | PCを配る段階でポリシーを配る |
| 他社の暗号化ソフトが残っている | BitLockerと競合して不具合が出る | 展開前にインストール済みソフトを棚卸しする |
| USBメモリの回復キーも一元管理できると思っている | リムーバブルドライブの回復キーは自動保管の対象外 | PowerShellやmanage-bdeで個別に退避する |
| 暗号化していれば安心だと思っている | ランサムウェアや持ち出しには効かない | ウイルス対策・ID管理・バックアップと組み合わせる |
最上位の「回復キーの保管場所を誰も知らない」は、当社へのご相談でいちばん多い状態です。しかも困るのは事故のときではなく、ふだんのメンテナンスのときに突然やってきます。
だから「暗号化するか」より先に「回復キーをどこに集めるか」を決めてください。
補助金は使えるのか?
BitLockerはWindowsに含まれる機能なので、それ自体を補助金の対象にすることはできません。ただし、暗号化を会社として運用できる形に整える過程では、対象になりうる部分があります。
| 費目 | 補助金の対象になりうるか | 補足 |
|---|---|---|
| BitLockerそのもの | × | Windowsに含まれる標準機能のため単体では対象外 |
| Microsoft 365・Intuneなどのクラウド導入 | △ なりうる | デジタル化・AI導入補助金の登録ITツールであることが前提 |
| IT資産管理・MDM製品の新規導入 | △ なりうる | 同上。既存契約の設定変更だけは対象外の可能性 |
| パソコンの買い替え費用 | ×(原則) | PC単体は多くの枠で対象外 |
デジタル化・AI導入補助金は年度ごとに要件・対象ツール・補助率が変わります。また、交付決定前に発注した費用は対象外になるのが原則です。
実際に使えるかどうかは必ず最新の公募要領を確認し、判断に迷う場合は専門家に相談してください。
当社の考え方は二段構えです。BitLockerと回復キーの整備は追加費用ゼロで先に片付ける。そのうえで、端末管理やID管理をまとめてクラウドへ寄せる部分に補助金を使う。
この順番だと、申請書に「何のためにどこまでやるのか」を書きやすくなります。
今日からできる3ステップ(合計1時間・すべて0円)
| ステップ | やること | 所要時間 |
|---|---|---|
| STEP1 | 自分のPCで「システム情報」と manage-bde -status を実行し、暗号化されているかを確認する | 15分 |
| STEP2 | 回復キーがどこに保管されているかを確認する。Microsoft 365を使っているならEntraまたはIntuneの管理画面で1台分だけ実際に表示してみる | 20分 |
| STEP3 | BIOS更新・部品交換の作業手順に「保護の中断」と「保護の再開」の2行を追記する | 25分 |
STEP1とSTEP2を飛ばさないでください。「暗号化されているのに回復キーの場所が分からない台数が何台あるか」が分かった時点で、次に何をすべきかはほぼ自動的に決まります。
逆にこの2つを飛ばして製品の比較から始めると、必要のない投資になりがちです。
STEP1〜3の成果物は、そのまま相見積りの依頼書として使えます。台数・暗号化の状態・現在の保管方法が書かれていれば、どの業者も同じ前提で見積もれるので、比較できる見積りが返ってきます。
当社(株式会社アーデント)は、Microsoft 365やGoogle Workspaceの導入・運用支援と、デジタル化・AI導入補助金の活用支援を行っています。
「暗号化されているのか分からない」「回復キーがどこにあるか誰も知らない」という状態からのご相談も多いので、まずは現状の確認からお手伝いできます。
よくある質問
Q. BitLockerは全社のパソコンでオンにすべきですか?
A. 社外に持ち出すノートPCは、オンにしておく価値が大きいです。紛失や盗難のときに中身を読ませない唯一の手段であり、追加費用もかかりません。
ただし、オンにする前に回復キーの保管方法を決めてください。順番を逆にすると、起動できなくなったPCからデータを取り出せない事故が起きます。
社内から動かさないデスクトップPCは優先度を下げてかまいません。
Q. 回復キーをなくしてしまいました。解除する方法はありますか?
A. 残念ながら、管理者があとから再発行したり強制的に解除する手段はありません。
Microsoftアカウント、Microsoft Entra ID、Active Directory、保存したテキストファイルや印刷物、USBメモリの順に探してください。
会社のPCであれば、自己判断で操作せずまず情報システムの担当者に連絡することが大切です。何度も間違ったキーを入力しても状況は良くなりません。
Q. 従業員30名の会社でも、Intuneのような管理ツールは必要ですか?
A. 30名なら、まずは「回復キーがMicrosoft Entra IDに自動で保管される状態」を作るだけで大きく前進します。
ここはBasicやStandardの契約でも到達できるので追加費用はかかりません。
全台の暗号化状態を一覧で確認したい、暗号化されていない端末から社内データに接続させたくない、という段階になったらBusiness Premiumへの変更を検討してください。
Standardとの差額は1人あたり月1,200円程度です。
Q. 暗号化していれば、パソコンを紛失しても報告しなくてよいのですか?
A. 個人情報保護委員会のガイドラインには、高度な暗号化その他の必要な措置が講じられている場合は報告を要しないと明記されています。
ただし「必ず不要」と言い切れるものではなく、個別の事案ごとの判断です。
とくにローカルアカウント運用で保護が有効になっていなかった端末や、ログインしたまま持ち去られた端末は中身が読める状態です。実際に事故が起きたときは、弁護士や委員会の窓口に確認してください。
まとめ
| 論点 | この記事の結論 |
|---|---|
| BitLockerとは | 紛失・盗難・廃棄のときに中身を読ませないためのWindows標準のディスク暗号化 |
| 費用 | 有効にするだけならWindows 11 Proに含まれ0円 |
| 2026年の状況 | Windows 11 24H2以降で対象PCが広がり、意識せず暗号化されている端末が増えた |
| 最大の落とし穴 | ローカルアカウント運用では暗号化されていても保護が有効にならない |
| いちばん危ない状態 | 暗号化されているのに回復キーの保管場所を誰も知らない |
| 回復キーの正解 | Microsoft Entra IDまたはActive Directoryへの自動保管 |
| ハード作業の前にやること | BitLockerの保護を一時停止してから作業し、終わったら再開する |
| 法制度との関係 | 高度な暗号化がされていれば漏えい等報告を要しない場合がある |
| 守れないこと | ランサムウェア・フィッシング・内部不正には効かない。バックアップは別途必要 |
BitLockerは、買うものではなく「すでに持っているのに使いこなせていないもの」の代表です。
今日15分の確認から始めて、回復キーが会社側に自動で集まる形を作るところまで進めば、紛失・盗難・廃棄・修理という4つの場面のリスクをまとめて下げられます。
参考にした一次情報
Microsoft Learn「BitLocker の概要」 ➡
Microsoft Learn「BitLocker 回復の概要」 ➡
Microsoft Learn「BitLocker の構成」 ➡
Microsoft Learn「OEM 向け Windows 11 での BitLocker ドライブ暗号化」 ➡
Microsoft Learn「Intune を使って BitLocker で Windows デバイスを暗号化する」 ➡
Microsoft 365の導入、プランの切り替え等をお考えの方
弊社を通してMIcrosoft365を導入頂くと以下のメリットがあります。
①デジタル化・AI導入補助金を活用して2年間半額で導入可能
②複数ツール導入で公式価格より3%お値引き
③他ITツールとの各種API連携もご提案可
④MIcrosoft365の導入、使い方もサポート対応可
まずは以下のフォームもしくはお電話でお問い合わせくださいませ。
お問い合わせはこちら⇒ 株式会社アーデント 03-5468-6097
※「Microsoft 365の記事を見た」とお伝え下さい。
Microsoft365お問い合わせフォーム
※法人向けサービスのみ対応しております。個人向けサービスは対応できませんので、ご注意ください。
必要な項目のすべてをご入力いただき、「アーデントに問い合わせる」ボタンをクリックしてください。必須のついている項目は必須入力項目です。
関連記事
・Microsoft365の安全なセキュリティ設定を解説・Teamsのウェビナーと会議の違いを分かりやすく解説!
・Power AppsとPower Automateの違いとは?
・Copilot in Power Appsとは?何ができるのかを詳しく解説!
・OneNoteの共有方法をわかりやすく解説!
・Microsoft Bookingsとは?機能、メリット・デメリットを徹底解説
・Exchange Onlineとは?機能、メリット・デメリットを徹底解説
・Sharepointとは?機能、メリット・デメリットを徹底解説
・OneDrive for BusinessとOneDriveとの違いとは?
・法人向けMicrosoft365のプラン、料金をとにかく分かりやすく解説
・Microsoft 365 Business StandardとE3プランの違いとは?
・Microsoft365とは?初心者向けに分かりやすく解説
・Teamsの使い方を初心者向けに分かりやすく解説!
法人向けセキュリティソフトの
料金自動一括比較サイトを新しくオープンしました!
c-compe.com⇒
株式会社アーデントは、デジタル化・AI導入補助金の支援事業者を行っております!
アーデントからデジタル化・AI導入補助金を使ってクラウドツールを導入するメリットは以下の通りです。
メリット①対象ツールを2年間、半額、もしくは1/4で利用可!
メリット②会計、経費精算、請求書処理、受発注ツール導入なら、PCやタブレットの購入も補助が受けられ半額!
メリット③補助期間終了後は、公式価格よりお値引き!
メリット④各種IT活用、DX、保守サポートでより貴社のIT化を促進、生産性を向上します!
【弊社取り扱いクラウドツール】
🔹オフィス・グループウェア: Google Workspace※、Microsoft365、desk'nets NEO※
🔹ノーコード業務改善:kintone、Zoho※、楽楽販売、JUST.DB※、サスケworks
🔹コミュニケーション: サイボウズオフィス、Garoon、Chatwork、LINE WORKS、zoom
🔹会計・経費管理: マネーフォワード、freee、楽楽精算、楽楽明細、楽楽請求、invox
🔹電子契約・文書管理: freeeサイン、クラウドサイン、GMOサイン、Adobe Acrobat、box
🔹セキュリティ対策: sophos、SentinelOne、ESET、トレンドマイクロ、CloudGate UNO
🔹バックアップ: syscloud、Avepoint、veeam
🔹RPA・自動化: RoboTANGO、DX-Suite、Yoom※、バクラクシリーズ
🔹勤怠・労務管理: 勤革時、楽楽勤怠、マネーフォワード
🔹物流・在庫管理: ロジザードZERO
🔹教育・マニュアル作成管理: iTutor、NotePM、leaf
🔹PBX・電話システム: INNOVERAPBX※、MOTTEL※、ZoomPhone※
🔹端末管理:LANSCOPE、clomo、ISM Cloud One
🔹リモートデスクトップ:RemoteOperator在宅
🔹受付ipad:ラクネコ※
🔹タスク管理、その他:Adobe creative cloud、Notta、JOSYS、backlog※
など
※こちらのツールは補助期間終了後の値引不可
また、上記以外のツールも取り扱いできるものが多々ありますので、一度ご相談ください。
デジタル化・AI導入補助金2026の詳細、お問合せはお電話頂くか、以下の記事を御覧ください↓
デジタル化・AI導入補助金お問合せ:03-5468-6097

以下の動画では、採択のポイントや申請にあたっての注意点などを詳しく解説していますので、
あわせてご覧ください!
株式会社アーデント 代表取締役。2006年にオフィス専門不動産会社アーデントを創業。その後、オフィス賃貸仲介、ワークプレイス作りに10年以上携わり、合計500社以上のオフィス移転をサポート。2018年よりクラウドPBXを中心にネットワーク、通信分野を専門に400社以上の電話、ネット環境づくりをサポート。2022年より100以上のクラウドサービスの販売を開始。
デジタル化・AI導入補助金を使って、150社以上にクラウドツールを提供。IT活用による業務改善のDXコンサルを提供。ノーコードツールを使ったExcelやAccessからの基幹システム移行によるDX実績多数。
アマゾンで出版している書籍はこちら!
「AppSheetで作る中小企業の基幹システム」 ~Excel限界からの脱出。GoogleWorkspaceを使って、失敗しない業務アプリ導入を解説~
「Google Workspace完全活用マニュアル」 ~Google Workspaceをフル活用する方法を徹底解説!~
amzn.to/3w5zWfT
「中小法人向け サイバーセキュリティ完全ガイド」~サイバーセキュリティ対策で、特に中小企業が 守るべきポイントを網羅!~
amzn.to/3Y9Nm5n
ぜひチェックしてください!